안녕하세요.
몇 시간 전, 매우 중대한 PHP 보안 결함이 알려졌고, PHP의 보안 패치가 릴리즈 되었습니다.
2026년 8월 19일: Wiz Atlas, Gemini 4 Argon, GPT-5.6 Sol을 사용해 첫 PHP 취약점을 발견함
8월 20일~21일: Drupal과 WordPress에서 비인증 원격 코드 실행을 각각 확인함
8월 24일: PHP 보안 팀에 취약점을 신고함
9월 21일: PHP가 신고를 확인하고 공동 수정 작업을 시작함
10월 21일: 패치된 PHP 릴리스 배포와 취약점 공개가 이루어짐
Wiz Atlas에서 Gemini 4 Argon, GPT-5.6 Sol 같은 AI모델을 사용해서 취약점을 재현했다고 합니다.
공신력 있는 자료는 여기에 : https://www.wiz.io/blog/php2shell-php-rce
내 서버가 Ubuntu Pro를 사용할 수 있는지 확인
# pro status
Ubuntu Pro는 Canonical(ubuntu 회사)에서 운영하는, 유료 보안 패치 서비스 입니다.
내 서버가 pro에 등록되어 있지 않거나, pro가 어떤 것인지 궁금하다면 아래 링크를 참고해 주세요.
유료 서비스 이지만, 개인 5개 서버 무료이니, 적절하게 관리서버들을 모두 pro등록해 주세요.
https://blog.lael.be/post/11772
서버를 pro 등록 하지 않아도 Ubuntu 22.04/ 24.04/ 26.04는 아직 Standard Support 기간 범위 안이니, pro등록하지 않고 그냥 업데이트를 진행해도 됩니다.
내 서버가 해당 취약점에 영향 범위인지 검사
서버가 Ubuntu Pro에 등록되어 있든 아니든 사용할 수 있는 명령어 입니다.
# pro fix CVE-2026-109618
# pro fix CVE-2026-109619
당연히 취약하고, 영향 범위에 있다고 나올 것입니다.
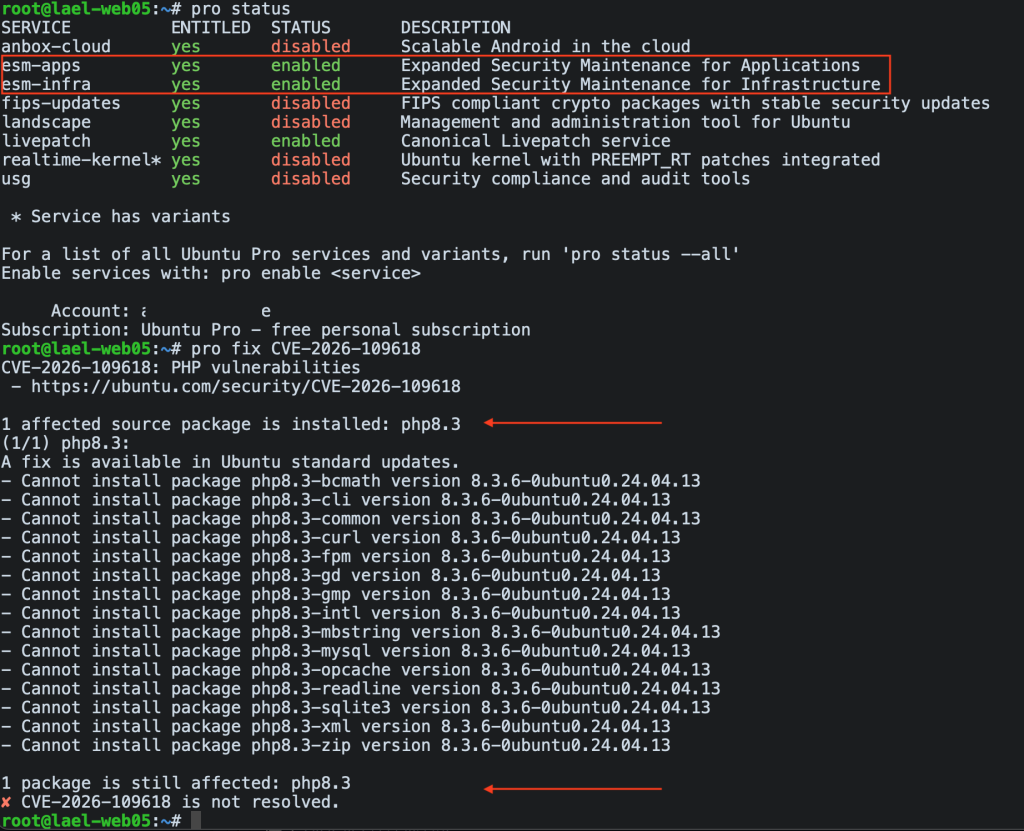
시스템에 설치된 모든 패키지를 최신 버전으로 업데이트
# apt get update
# apt get upgrade
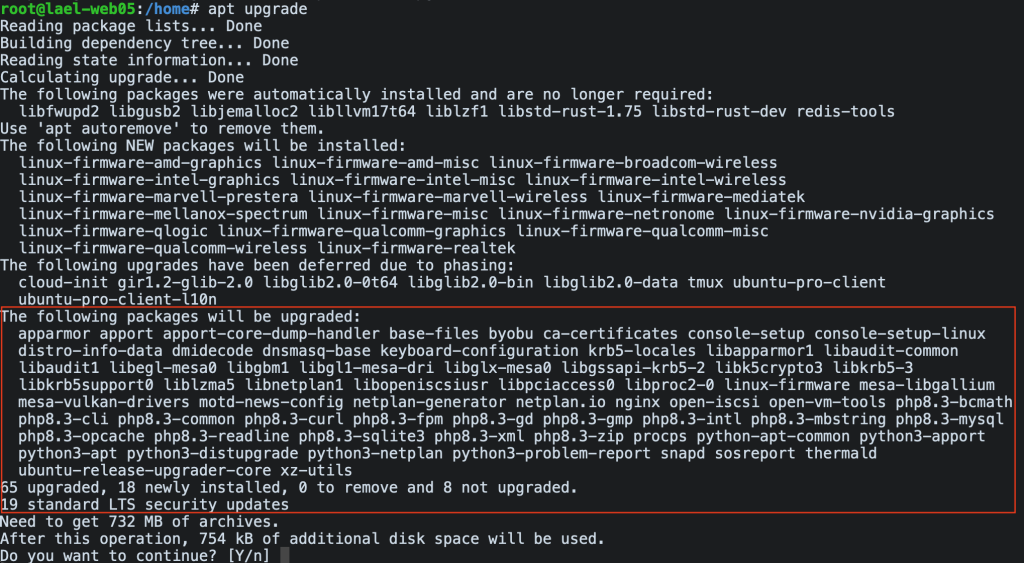
한 번 더 반복 하세요.
# apt get update
# apt get upgrade
재부팅
# reboot
내 서버가 해당 취약점에 영향 범위인지 다시 검사
# pro fix CVE-2026-109618
# pro fix CVE-2026-109619
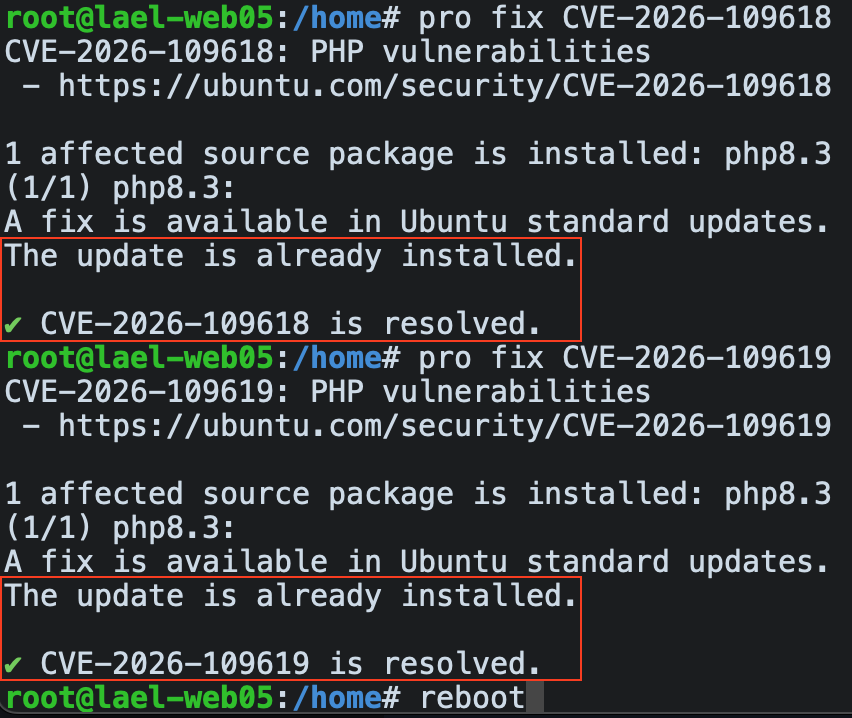
해당 문제가 해결되었습니다. 패치된 버전이 설치되었기 때문이죠.
좋은 저녁 되시길 바랍니다.
Conversation
In the margins
0 notes
No comments yet. Be the first to leave a note.